Bezpieczeństwo sklepu online opartego na woo to dziś absolutna konieczność, nie opcja. Coraz więcej ataków celuje w małe i średnie sklepy internetowe, wykorzystując znane luki w popularnych wtyczkach lub błędne konfiguracje.
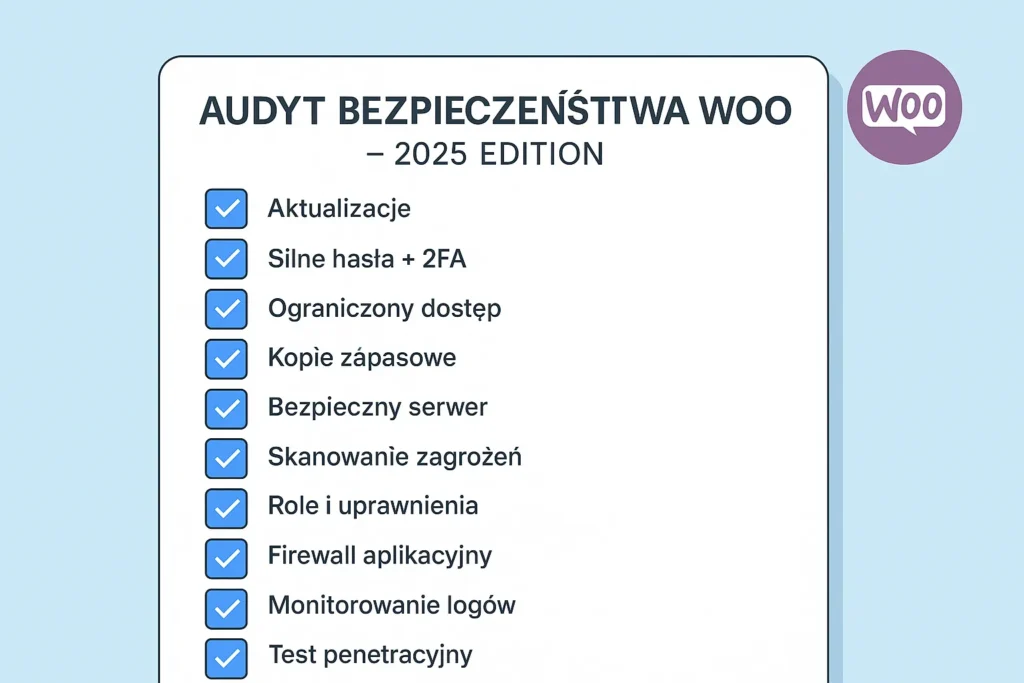
Dlatego przygotowaliśmy 10-punktowy audyt bezpieczeństwa woo, który pozwoli Ci szybko zidentyfikować słabe punkty i zabezpieczyć swoją platformę sprzedażową. Wszystkie punkty są zgodne z aktualnymi standardami 2025 roku i bazują na doświadczeniu zdobytym podczas pracy nad setkami projektów wp.
1. Aktualizacje rdzenia wp, woo i wtyczek
Pierwszy i najważniejszy punkt: zawsze trzymaj rdzeń wp, wtyczkę woo oraz wszystkie dodatki w najnowszej wersji. Opóźnione aktualizacje to jedno z głównych źródeł włamań.
Co sprawdzić:
Czy automatyczne aktualizacje są włączone?
Czy testujesz zmiany na stagingu przed wdrożeniem?
Dlaczego to ważne:
W 2024 roku ponad 53% włamań na sklepy woo wynikało z nieaktualnych komponentów.
2. Silne hasła + 2fa wordpress
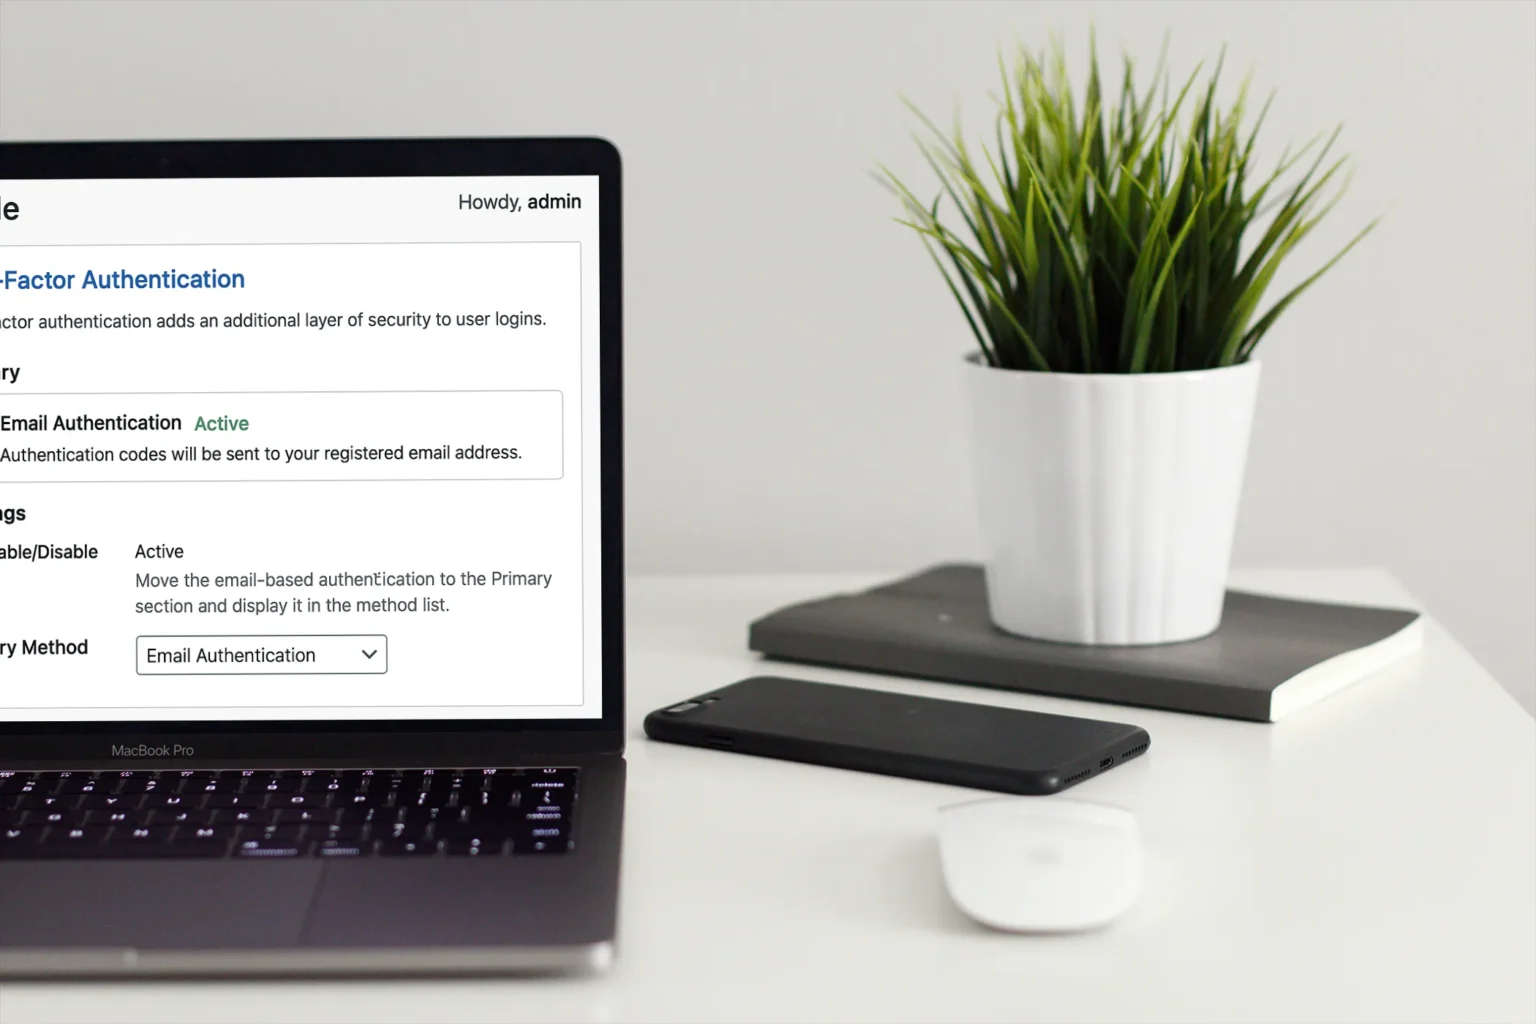
Dostęp do panelu administracyjnego musi być chroniony nie tylko hasłem, ale też drugą warstwą zabezpieczeń. Wdrażamy 2fa wordpress we wszystkich sklepach klientów jako standard.
Jak to zrobić:
Użyj aplikacji typu Google Authenticator lub Authy
Wymuś aktywację 2fa dla wszystkich administratorów i redaktorów
Frazy kluczowe:
To jeden z filarów bezpiecznego środowiska wp. Bez 2fa wordpress narażasz sklep na przejęcie konta nawet przy wycieku hasła.
3. Ograniczenie dostępu do panelu wp-admin
Zabezpiecz /wp-admin przez ograniczenie dostępu tylko z wybranych adresów IP lub aktywację geolokalizacji.
Warto też:
Zmienić domyślny adres logowania (np. za pomocą wtyczki WPS Hide Login)
Dodać CAPTCHA przy logowaniu
4. Regularne kopie zapasowe
Nie ma bezpieczeństwa bez backupów. Twórz codzienne kopie bazy danych oraz plików strony – najlepiej w zewnętrznej chmurze.
Rekomendowane narzędzia:
UpdraftPlus
BlogVault
JetBackup (dla środowisk hostingowych)
Uwaga:
Kopie trzymaj minimum 30 dni wstecz.
5. Zabezpieczenie warstwy serwera
Bezpieczny sklep woo to nie tylko wp – ważne są też ustawienia na serwerze. Oto, co powinno być aktywne:
HTTPS (SSL/TLS) – obowiązkowy standard
HTTP Security Headers (Content-Security-Policy, X-Content-Type-Options itp.)
Blokada XML-RPC (jeśli nie używasz)
6. Skanowanie pod kątem złośliwego kodu
Nawet jeśli nie zauważysz nic podejrzanego, zainfekowane pliki mogą działać w tle. Przeprowadzaj cykliczne skanowanie.
Narzędzia:
Wordfence
MalCare
iThemes Security
Zalecamy raz w tygodniu pełne skanowanie katalogów i bazy danych.
7. Przegląd ról i uprawnień użytkowników
Zbyt szerokie uprawnienia to ryzyko. Sprawdź, czy:
Każdy użytkownik ma dostęp tylko do tego, co niezbędne
Nie ma starych, nieużywanych kont adminów
Nie udostępniasz kont współdzielonych
8. Firewall aplikacyjny (WAF)
WAF blokuje ataki zanim dotrą do wp. Chroni przed SQL injection, XSS, brute force i innymi popularnymi zagrożeniami.
Rozwiązania:
Cloudflare WAF (z regułami dla WooCommerce)
Sucuri Firewall
Wordfence Premium
9. Monitorowanie logów
Zbieraj dane z logów serwera, błędów oraz logowań do panelu admina. W 2025 to podstawa analizy bezpieczeństwa.
Na co zwracać uwagę:
Nietypowe IP
Próby logowania w nocy
Zmiany w strukturze plików
10. Test penetracyjny raz na kwartał
Nawet najlepiej zabezpieczony sklep woo może mieć nieznane luki. Dlatego warto wykonać raz na kwartał audyt lub test penetracyjny.
Możliwości:
Zewnętrzna agencja
Narzędzia automatyczne (np. WPScan, Nessus)
Testy manualne przez zespół IT
Co daje audyt bezpieczeństwa woo?
Zwiększasz:
Zaufanie klientów
Odporność na ataki
Stabilność platformy
Redukujesz:
Ryzyko wycieku danych
Koszty naprawy po włamaniu
Stres związany z incydentami
Bezpieczeństwo woo to nie jednorazowy projekt. To proces. Dlatego rekomendujemy powtarzanie takiego audyt bezpieczeństwa przynajmniej co 3 miesiące.
Chcesz wiedzieć, jak wygląda bezpieczeństwo Twojego sklepu?
Zamów bezpłatny przegląd konfiguracji woo i wp – sprawdzimy, na czym stoisz.
Porozmawiajmy o wdrożeniu 2fa wordpress, firewalli i zabezpieczeń, które realnie działają. Umów się na spotkanie, podczas którego przedstawimy jak to będzie wygląda, sam audyt zostanie zrobiony w sposób w pełni jasny oraz zrozumiały nawet dla osób „nietechnicznych”. Ty decydujesz czy chcesz abyśmy wprowadzili poprawki za Ciebie.